Schadsoftware auf dem Rechner: Erkennen, entfernen und künftig vermeiden
Ein Rechner, der plötzlich lahmt, unbekannte Fenster öffnet oder Warnmeldungen in schlechtem Deutsch anzeigt, gehört zu den häufigsten Anlässen für einen Verdacht auf Schadsoftware. Das Bundesamt für Sicherheit in der Informationstechnik registrierte im Berichtszeitraum Juli 2024 bis Juni 2025 täglich rund 280.000 neue Schadprogramm-Varianten, nach 309.000 im Zeitraum davor. Der Rückgang um neun Prozent ändert nichts an der Gefährdung, denn viele dieser Varianten entstehen automatisch und sollen einer signaturbasierten Erkennung entgehen. Die Bandbreite reicht von aufdringlicher Werbesoftware bis zu Verschlüsselungstrojanern, die den kompletten Datenbestand sperren.
Viele Betroffene machen beim Aufräumen denselben Fehler und starten einen Virenscan im laufenden System, löschen einen Fund und arbeiten weiter. Manche Schadprogramme verändern das Betriebssystem so tief, dass selbst hochentwickelte Sicherheitslösungen den Schaden nicht beheben. Das BSI rät bei einem bestätigten Befall daher zur Neuinstallation des Betriebssystems. Die Reihenfolge der Schritte bestimmt den Erfolg. Ein Passwortwechsel auf dem verseuchten Gerät landet nämlich direkt beim Angreifer. Ein Backup aus der Zeit nach der Infektion holt außerdem die Schadsoftware zurück. Sicherheit entsteht erst, wenn das System sauber ist, die Zugangsdaten neu vergeben sind und die Infektionsquelle feststeht.
Welche Symptome auf einen Befall hindeuten und welche nicht
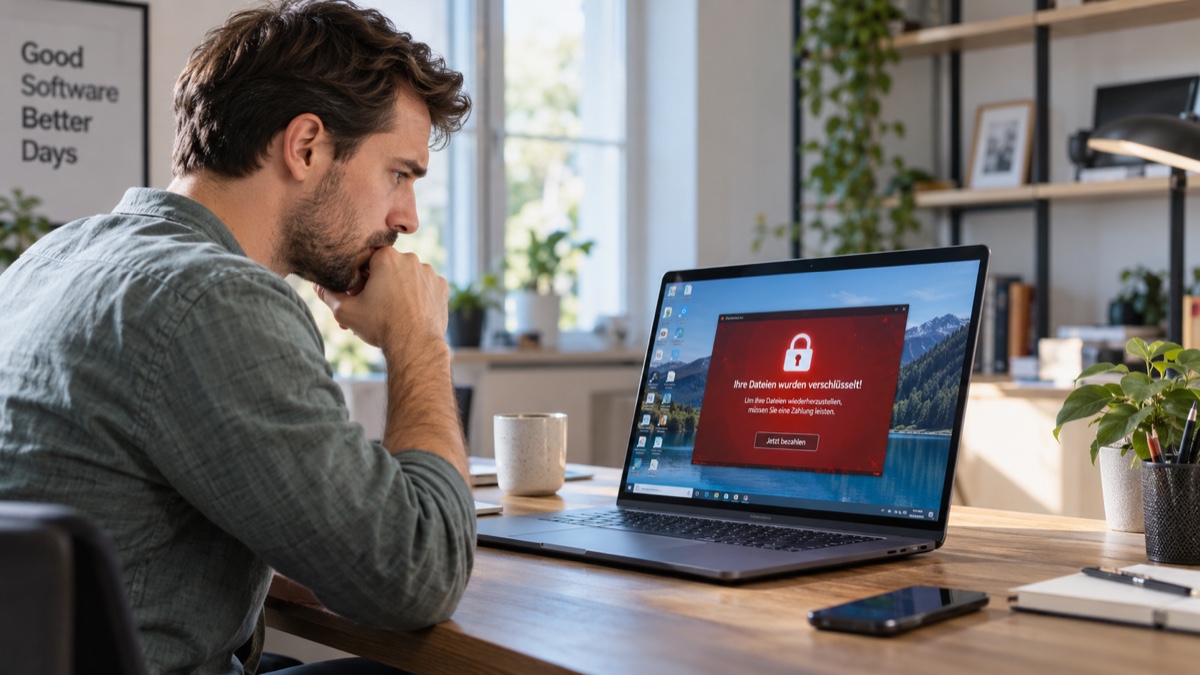
Aussagekräftig sind Symptome, die sich nicht mit einem Softwarefehler erklären lassen. Dazu zählen eine Erpressernachricht auf dem Desktop und Dateien mit fremden Endungen wie .locked. Ebenso gehören ein Virenschutz, der sich nicht mehr aktivieren lässt, unbekannte Browser-Erweiterungen und eine veränderte Startseite dazu. Mails im eigenen Postausgang, die niemand geschrieben hat, und Anmeldehinweise aus fremden Ländern deuten auf gestohlene Zugangsdaten hin. Solche Beobachtungen rechtfertigen ein sofortiges Trennen vom Netz, weil ein Angreifer in diesem Moment auf das Gerät zugreifen kann.
Schwächere Indizien lassen viel Spielraum. Einzelne Auffälligkeiten tragen für sich genommen wenig. Ein träger Start, ein lauter Lüfter oder einzelne Abstürze entstehen ebenso durch volle Datenträger, defekte Hardware oder ein misslungenes Update. Warnfenster im Browser, die einen angeblichen Virenfund melden und zum Anruf bei einer Hotline auffordern, sind reine Betrugsseiten und kein Befund. Aussagekraft gewinnen schwache Symptome erst im Bündel, etwa wenn ein Gerät langsamer wird, unbekannte Prozesse dauerhaft Netzwerkverkehr erzeugen und der Datenverbrauch ohne Anlass steigt.
Ransomware, Infostealer, Trojaner und Adware unterscheiden sich im Schaden
Ransomware verschlüsselt Dateien oder sperrt das gesamte System und verlangt Zahlung für die Entschlüsselung, bekannt geworden durch WannaCry. Infostealer arbeiten leiser und lesen Browser-Passwörter, Sitzungscookies und Autofill-Felder aus, um sie auf Untergrundmarktplätzen zu verkaufen. Der Dienst Have I Been Pwned nahm im Juni 2026 auf einen Schlag 56,3 Millionen E-Mail-Adressen und 124 Millionen Passwörter aus solchen Stealer-Logs auf. Ein gestohlener Sitzungscookie genügt oft, um ein Konto ohne Passwort und ohne zweiten Faktor zu übernehmen.
Trojaner tarnen sich als nützliche Software und schleusen ihre Schadkomponente bei der Installation mit ein. Sie kommen häufig über kostenlose Downloads aus zweifelhaften Quellen oder gecrackte Programme. Adware überzieht den Browser mit Werbefenstern, leitet Suchanfragen um und protokolliert das Surfverhalten, richtet aber selten unmittelbaren Schaden an. Das BSI weist darauf hin, dass moderne Schadsoftware mehrere Funktionen kombiniert, weshalb die klassische Einteilung an Grenzen stößt. Ein harmloser Werbeschädling kann Nachladefunktionen mitbringen und ein Netzwerk später für Ransomware öffnen.
Netz trennen, Offline-Scan, abgesicherter Modus: die Reihenfolge zählt
Der erste Schritt trennt das Gerät vom Netz, also WLAN abschalten und Netzwerkkabel ziehen, damit weder Daten abfließen noch Nachladebefehle ankommen. Das BSI empfiehlt danach, die Arbeit schnell, aber wie gewohnt zu beenden und den Rechner auszuschalten. Ein Rettungsmedium entsteht anschließend auf einem sauberen Zweitgerät, denn viele Hersteller von Virenschutz stellen ihre Rescue-Systeme kostenlos als ISO-Datei bereit. Diese Datei landet dann auf einem USB-Stick. Im UEFI muss die Bootreihenfolge auf diesen Stick zeigen.
Der abgesicherte Modus hilft, wenn kein Rettungsmedium zur Hand ist, weil Windows dort nur einen begrenzten Satz an Dateien und Treibern lädt. In Windows 11 führt der Weg über die Einstellungen zu System, Wiederherstellung und erweitertem Start. Danach folgen Problembehandlung, erweiterte Optionen und Starteinstellungen. Windows selbst bietet mit der Offlineüberprüfung von Microsoft Defender einen Scan außerhalb des laufenden Systems, der laut Microsoft etwa 15 Minuten dauert. Die Prüfung sollte sämtliche Datenträger umfassen, auch angeschlossene USB-Sticks und externe Festplatten. Schadsoftware kann dort nämlich überdauern und nach der Bereinigung zurückkehren.
Passwörter erst vom sauberen Gerät aus neu vergeben
Ein Passwortwechsel auf dem befallenen Rechner richtet Schaden an, weil ein aktiver Infostealer die neue Eingabe sofort mitschneidet. Das BSI rät, die Zugangsdaten nach der Bereinigung zu ändern, und zwar von einem nachweislich sauberen Gerät wie einem frisch aufgesetzten Rechner oder einem Smartphone ohne Auffälligkeiten. Den Anfang macht das E-Mail-Konto, weil darüber die Rücksetzlinks aller anderen Dienste laufen. Danach folgen das Onlinebanking, Bezahldienste, Cloudspeicher, soziale Netzwerke und Shops mit hinterlegter Zahlungsart. Jedes Konto bekommt ein eigenes, langes Passwort.
Ein neues Passwort allein reicht nicht, wenn Angreifer gültige Sitzungscookies besitzen. Die meisten Dienste bieten unter den Sicherheitseinstellungen eine Funktion, die alle aktiven Sitzungen und Geräte abmeldet. Diese Option gehört direkt nach dem Passwortwechsel aktiviert. Zwei-Faktor-Authentisierung oder Passkeys sichern die Konten danach zusätzlich ab. Beim Verdacht auf Kontozugriffe informiert man die Bank und erstattet Anzeige, für Privatpersonen über die Onlinewache der Landespolizei, für Firmen über die Zentrale Ansprechstelle Cybercrime unter polizei.de/zac.
Wann nur die Neuinstallation bleibt und warum Lösegeld keine Lösung ist
Das BSI nennt die Neuformatierung des Systemlaufwerks und das Rückspielen gesicherter Systemabbilder die beste Methode zur Infektionsbeseitigung, sofern aktuelle Sicherungen vorliegen. Zwingend wird dieser Weg bei Ransomware, bei Rootkits im Bootbereich und bei Fernwartungssoftware, die ein Angreifer installiert hat. Dasselbe gilt immer dann, wenn jemand das Gerät für Onlinebanking oder berufliche Zugänge genutzt hat. Ein Scanner meldet gefundene Dateien, garantiert aber keine vollständige Entfernung, weil tief verankerte Komponenten Systemdateien austauschen und ihre Spuren verwischen. Vor der Neuinstallation sichert man persönliche Dateien, Programme und Systemeinstellungen dagegen nicht.
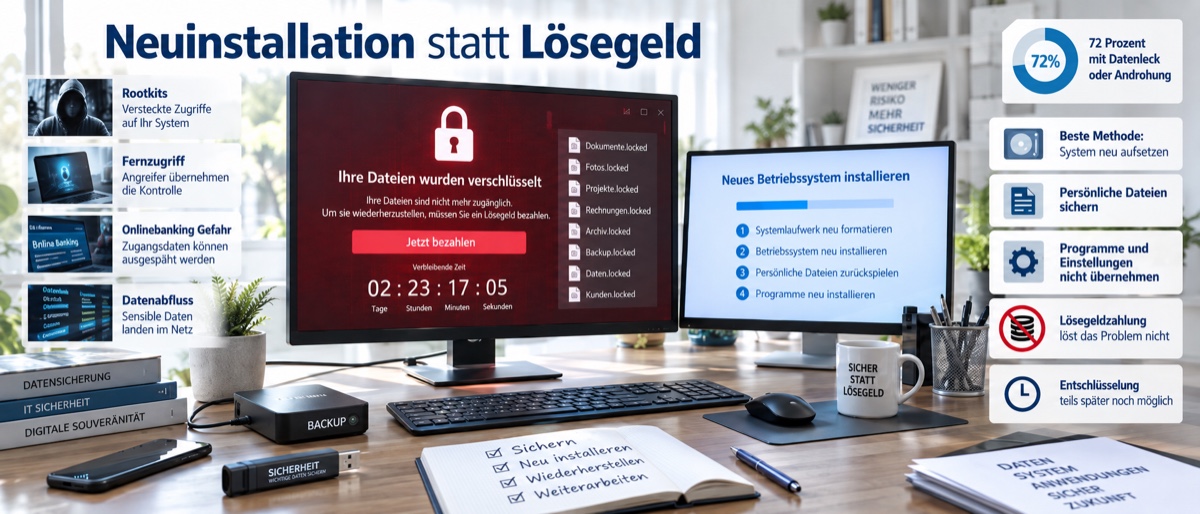
BSI und polizeiliche Kriminalprävention raten von Lösegeldzahlungen ab, weil die Wiederherstellung nicht garantiert ist. Außerdem ermutigt eine Zahlung die Täter zu weiteren Forderungen. Viele Gruppen kopieren die Daten vor der Verschlüsselung und erpressen anschließend ein zweites Mal mit der Veröffentlichung, sodass eine Zahlung das Problem nicht beendet. Von den 2024 in Deutschland angezeigten Ransomware-Vorfällen gingen 72 Prozent mit einem Datenleak oder dessen Androhung einher. Verschlüsselte Daten bleiben besser aufbewahrt, denn das Projekt No More Ransom von Europol und Partnern aus Behörden und Wirtschaft stellt für zahlreiche Ransomware-Familien kostenlose Entschlüsselungswerkzeuge bereit, teils Jahre nach dem Angriff.
Prävention: Updates, Backups und ein Konto ohne Adminrechte
Automatische Updates für Betriebssystem, Browser und alle installierten Programme schließen die Sicherheitslücken, über die Schadsoftware auf ein Gerät gelangt. Der Alltag gehört in ein Standardkonto ohne Administratorrechte, weil ein Schädling ohne diese Rechte keinen breiten Handlungsspielraum im System erlangt. Software stammt aus den Originalquellen der Hersteller oder aus dem Store des Systems, niemals aus Downloadportalen mit Installationsassistenten. Makros in Office-Dateien aus dem Netz bleiben deaktiviert, und Anhänge unbekannter Absender bleiben ungeöffnet.
Datensicherungen sind eine wirksame Prävention gegen Ransomware und beugen zugleich Datenverlusten bei Hardwaredefekten vor. Das BSI empfiehlt die 3-2-1-Regel. Sie sieht drei aktuelle Versionen wichtiger Dateien auf zwei verschiedenen Medien vor, dazu mindestens eine Kopie an einem weiteren Ort. Wichtig ist eine Sicherung, die nach dem Vorgang physisch vom Rechner getrennt wird, denn eine dauerhaft angeschlossene externe Festplatte verschlüsselt die Ransomware gleich mit. Ein regelmäßiger Rücksicherungstest zeigt, ob die Sicherung im Ernstfall wirklich trägt.
Fazit zur Bereinigung eines befallenen Rechners